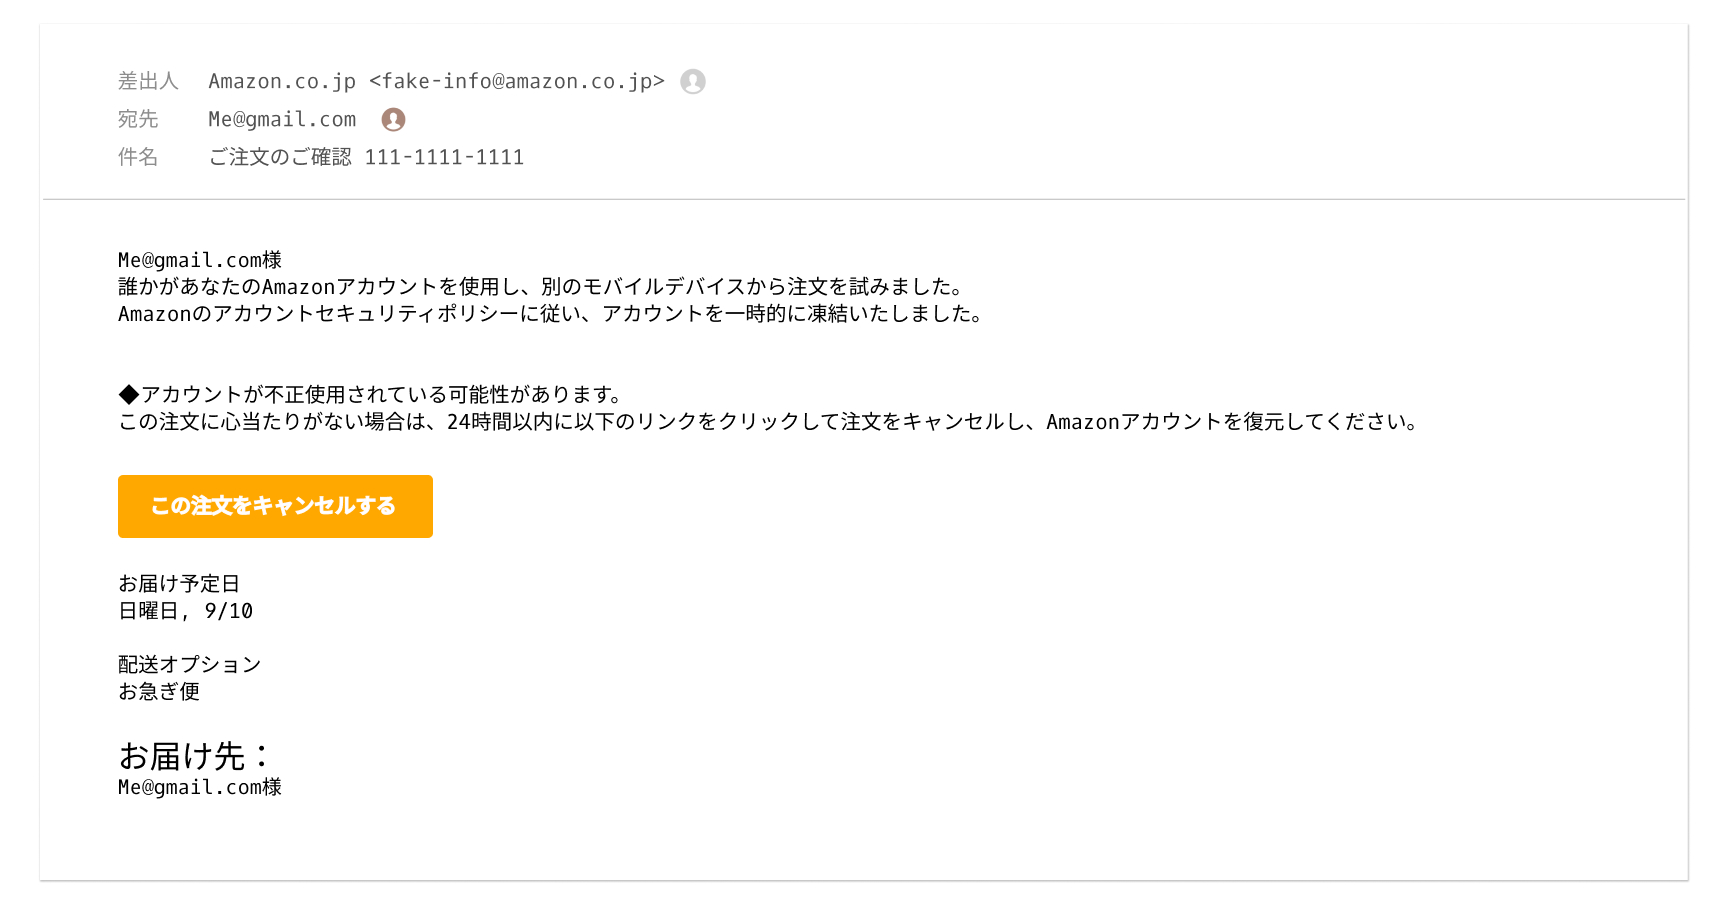
「お客様のアカウントを一時停止しました」「未納料金のお支払いをお願いします」――ある日突然、見慣れたロゴとともに届く緊迫したメッセージ。いま、Amazonを装った悪質な偽メールやSMS(ショートメッセージ)が爆発的なペースで届き、多くのユーザーを混乱に陥れています。少しでも通販を利用している人なら、心当たりがない通知であっても「もしかしてカードの決済が落ちなかったのか」「不正アクセスされたのでは」と焦りを覚えるはずです。
2026年現在、攻撃者の手口は生成AIによる自然な日本語の生成や、正規の画面を完璧にコピーしたクローンサイトの作成など、これまでの「怪しい日本語」で見抜く手法が通用しない領域へ突入しました。本稿では、日夜サイバーセキュリティの最前線を取材する調査報道チームが、迷惑メールが届く構造的要因、本物と偽物を10秒で白黒つける決定的な見分け方、そして万が一リンクを踏んでしまった際の緊急リカバリー手順までを徹底的に解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:「アカウント停止」や「未納料金請求」を騙るメールは、ダークウェブ等で流通するリストを元にした無差別攻撃であり、心当たりがなくても届く。
- 要点2:真贋判定の最大の決定打は「公式アプリ・ブラウザのメッセージセンター」を確認すること。そこに履歴がなければ100%偽物と断定できる。
- 要点3:誤ってURLを開いてしまっても情報入力前なら被害は防げる。カード情報やパスワードを入れた場合は、即座のカード停止とパスワード変更が不可欠。
【急増の背景】なぜ自分に届くのか?2026年最新迷惑メール手口と仕組み
「Amazonを利用したことがない家族のスマホにも届いた」「登録したばかりのメールアドレスに届いた」という相談が後を絶ちません。なぜ、使った覚えのない宛先や、厳重に管理しているはずのアドレスに偽メールが届くのでしょうか。その背景には、サイバー犯罪グループによる自動化された大規模な配信インフラの存在があります。
攻撃者は過去の大規模な情報漏洩事件などで流出したメールアドレスのリストを購入し、自動配信ツールを用いて数十万から数百万件単位で一斉送信を行っています。さらに、ランダムに英数字を組み合わせたアドレスへ手当たり次第に送信する「ディクショナリー攻撃」も日常化しています。つまり、「あなた個人の利用状況を監視して送っている」のではなく、「日本国内で圧倒的なシェアを持つAmazonの名前を使えば、誰かしらが引っかかる」という確率論に基づいた無差別攻撃なのです。
さらに警戒すべきは、2026年最新迷惑メール手口の巧妙化です。従来の迷惑メールに見られた「不自然なフォント」「おかしな助詞の使い方」「中国語特有の漢字混じり」は、高度な大規模言語モデル(LLM)の悪用によって完全に払拭されました。公式のニュースレターやセキュリティ通告文からスタイルを学習させた文章は、プロの編集者であってもテキスト単体で見抜くことが極めて困難な水準に達しています。
特に流行しているのが、心理的動揺を誘う未納料金請求架空詐欺とアカウント停止偽メールです。「24時間以内に更新がなければ退会処分」「プライム会費の引き落とし不能」「第三者による不正アクセスの検知」といった文面でタイムリミットを突きつけ、受信者に冷静な判断をさせないまま偽のログイン画面へ誘導する手口が主流となっています。
【真贋判定】Amazon迷惑メールの見分け方とメッセージセンター確認方法
では、巧妙に偽装されたメッセージから、どのようにして詐欺を見破ればよいのでしょうか。Amazon迷惑メールの見分け方には、いくつかの明確なチェックポイントが存在します。どれほど見た目が精巧であっても、攻撃者が絶対に偽装しきれない「技術的・運用の境界線」が存在するからです。
第一の確認ポイントは、送信元メールアドレスドメインです。メールの表示名が「Amazon.co.jp」や「Amazonカスタマーサービス」となっていても、表示名をタップまたはクリックして展開される「実際の送信元アドレス(Return-Path / Fromアドレス)」を確認してください。Amazon公式が顧客へ重要通知を送る場合、ドメインの末尾は基本的に「@amazon.co.jp」や「@amazon.com」などの正規ドメインに限定されます。「@amazon-security-update.xyz」や「@amazn-support.com」のように、ハイフンで別の単語を繋いだドメインや、無料のメールサービス(@gmail.com、@outlook.jpなど)から送られてくるものはすべて詐欺です。
ただし、送信元アドレス自体を偽造する「なりすまし技術(スプーフィング)」も存在するため、アドレスの確認だけでは万全とは言えません。そこで、最も確実で究極の自衛策となるのがメッセージセンター確認方法の活用です。
Amazonには、ユーザー宛てに送信した重要なお知らせをすべて管理・保管する公式機能が備わっています。本物のAmazon公式セキュリティ警告や注文確認通知であれば、必ずアカウントサービス内のメッセージセンターに同一の履歴が残ります。確認手順は極めてシンプルです。
1. 受信したメール内のリンクは絶対に押さず、普段使っている公式アプリまたはブラウザのブックマークからAmazonにログインする。
2. 「アカウントサービス」を開き、「Eメールとメッセージ」の項目にある「メッセージセンター」を選択する。
3. 「すべてのメッセージ」タブを確認する。
このメッセージセンターの一覧に届いていないメールは、文面がどれほど本物らしく見えても、差出人が公式を名乗っていても、100%偽物の詐欺メールと断定できます。メールを開いて真偽に頭を悩ませる必要はなく、「メッセージセンターに存在するかどうか」だけを確認する習慣をつけることが最大の防御壁となります。
【実態検証】利用者の生の声と現場目線で見えたリアル
フィッシング詐欺対策協議会や消費者庁の集計データ、そしてSNS上で交わされるリアルタイムの声を分析すると、被害に遭いかけた利用者の生々しい心理状態が浮き彫りになってきます。
「夜中に『アカウントが凍結されました』という通知が届き、寝ぼけていたこともあって焦ってログイン画面にパスワードを入れてしまった」(30代会社員・X投稿より)
「ちょうどブラックフライデーで買い物をした直後だったため、配送エラーのメールを本物だと思い込み、クレジットカード番号を再入力してしまった」(40代主婦・知恵袋投稿より)
利用者の証言から見えてくるのは、詐欺グループが「ユーザーが最も警戒心を緩める瞬間」を巧みに狙い撃ちしている実態です。深夜の判断力が低下している時間帯や、大型セール期間中、あるいは月末のカード決済日に合わせて配信スケジュールが組まれています。Amazonフィッシング詐欺手口は、技術的なハッキングというよりも、人間の心の隙を突くソーシャルエンジニアリングの極致と言えます。
また、最近では「ポイントの有効期限切れ」を騙る手口も急増しています。「あなたのアカウントに付与された15,000ポイントが本日失効します」といった甘い誘い文句で警戒を解き、ポイント確認を名目に認証情報を盗み取る手口です。恐怖で焦らせる手法だけでなく、射幸心を煽るアプローチも並行して仕掛けられている点に、現代の詐欺の悪質さがあります。
【徹底比較】本物のAmazon公式通知と悪質フィッシング詐欺の見分け基準
読者の皆様が日々のメールチェックで瞬時に判別できるよう、公式通知と偽メールの差異を一覧表にまとめました。不審なメッセージを受信した際は、以下の基準と照らし合わせてみてください。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 宛名の記載 | 公式は登録ユーザー名(本名など)を正確に記載 | 「お客様」「会員各位」またはメールアドレスのアットマーク前 | 宛名が「Amazonお客様」等の汎用表現なら99%詐欺を疑うべき |
| 送信元ドメイン | @amazon.co.jp / @amazon.com 等の正規ドメイン | ランダム文字列、無料ドメイン、類似ドメイン(amazn等) | SPF/DKIM/DMARC認証の成否が判定の鍵。偽装ドメインは即破棄 |
| リンク先URL | https://www.amazon.co.jp/... 等の正規ホスト名 | 短縮URL、不自然なIPアドレス直書き、無関係な海外ドメイン | リンクにカーソルを合わせた際(ホバー時)の飛び先確認が有効 |
| 文面の緊迫度 | 冷静な手続きの案内。猶予期間も数日から数週間の設定 | 「24時間以内」「今すぐ対応しないと永久凍結」など極端 | 恐怖を煽り即時入力を要求するスタイルはフィッシングの典型 |
| メッセージセンター連動 | アカウントサービス内に100%同一の送達履歴が存在 | 外部から勝手に送信しているため、公式管理画面には残らない | 迷った場合の唯一無二の最終判定基準。確認すれば即座に解決 |
一般に知られていない盲点とネットの誤解|URLを開いてしまった時の緊急対処法
ネット上のQ&Aサイトなどを見ていると、「迷惑メールのリンクを踏んだだけでスマートフォンを乗っ取られた」「開いただけで数万円請求される」といった極端な言説が散見されます。しかし、現代のブラウザ環境において、これは明確な誤解です。冷静なリスク切り分けと、段階に応じた対処法を理解しておく必要があります。
まず、開いてしまった時の対処法についてです。メール内のリンクをタップしてWebページを開いてしまっただけであれば、慌てる必要はありません。近年のiOSやAndroid、PC用主要ブラウザは強力なサンドボックス機能(保護領域内での動作分離)を備えており、Webページを単に閲覧しただけでマルウェアが勝手にインストールされたり、遠隔操作されたりするケースは極めて稀です。リンクを開いてしまった段階であれば、「即座にブラウザのタブを閉じる」「ブラウザの閲覧履歴とキャッシュを削除する」という2点を行えば、実害が出る可能性はほぼゼロに抑えられます。
真に危険なのは、個人情報入力してしまった場合です。偽サイト上でAmazonのログイン情報(メールアドレス・パスワード)や、氏名、住所、クレジットカード情報を入力して送信ボタンを押してしまった場合は、一刻を争う対応が求められます。以下の順序で緊急措置を実行してください。
ステップ1:迅速なパスワード変更手順の実行
まだ犯人側にアカウントを乗っ取られていなければ、公式のAmazonサイトへアクセスし、直ちに「ログインとセキュリティ」からパスワードを強固な新しいものへ変更します。同時に、すべての端末からログアウトさせ、二段階認証(ワンタイムパスワードやパスキー)を有効化してください。万が一、すでにログインできなくなっている場合は、Amazonカスタマーサービスへ至急電話やチャットで「アカウントが不正アクセスされた」旨を通報し、アカウントの一時凍結を依頼します。
ステップ2:クレジットカード不正利用対策の実施
カード番号、有効期限、セキュリティコードを入力してしまった場合は、迷わずクレジットカード裏面に記載されているカード会社の緊急紛失・盗難デスクへ電話をかけてください。「フィッシング詐欺サイトにカード番号を入力してしまった」と伝えれば、オペレーターが即座にカードの利用停止措置を取り、新しいカード番号での再発行手続きを進めてくれます。
カード会社には不正利用検知システムが備わっており、盗難カードによる海外サイトでの決済などは自動遮断されるケースも増えていますが、本人が入力した情報を使った初期の決済はすり抜けてしまう危険性があります。カード会社への連絡が遅れると、会員規約上の「重大な過失」とみなされ、被害補償の対象外となってしまうリスクもあるため、入力から1分でも早い連絡が命運を分けます。
【専門家分析】なぜ人は騙されるのか?認知バイアスとサイバー心理学の罠
フィッシング詐欺被害のニュースを目にすると、「自分なら絶対に騙されない」「なぜこんな怪しいメールを信じてしまうのか」と考える人が少なくありません。しかし、サイバー犯罪心理学の観点から見ると、人間が騙されるプロセスには合理的な心理メカニズムが作用しています。
行動経済学で知られる「損失回避バイアス」はその最たる例です。人間は「1万円の利益を得る喜び」よりも「1万円の損失を被る痛み」を約2倍強く感じる心理傾向を持っています。「アカウントが停止される」「未納料金で法的手続きに移行する」というメッセージは、利用者の脳内に強烈な損失の恐怖を植え付けます。その結果、論理的な思考を司る大脳皮質ではなく、恐怖や防衛本能を司る扁桃体が優位になり、「早くこの損失を回避しなければ」という焦りから、普段なら気づくはずの不審点を見落としてしまうのです。
さらに、Amazonという日本国内で圧倒的な信頼を得ているブランドに対する「権威への服従バイアス」が拍車をかけます。日常的に利用し、生活基盤の一部となっているサービスからの通告だからこそ、疑う心理的ハードルが無意識のうちに下がってしまうのです。
【プロの結論】ゼロトラスト思考がもたらす最強の自己防衛
こうした心理的トラップから身を守るために有効なのが、セキュリティ業界の標準概念である「ゼロトラスト(何も信頼しない)」の姿勢を個人レベルで持つことです。
「メールやSMSで届いたリンクは、いかなる場合もタップしない」「通知を見たら、一度深呼吸してアプリを別個に立ち上げる」――この2つのルールを徹底するだけで、フィッシング詐欺被害の99.9%は未然に防ぐことができます。また、ITリテラシーの高い若い世代であっても、就職活動や多忙を極めるタイミングでは判断力が鈍ります。ましてやシニア世代にとっては、巧妙化した偽装を見破るのは至難の業です。家族間でも「Amazonから急かすメールが来たら、リンクを押さずにまず相談して」と共有し合う、健全なコミュニケーションの境界線を引くことが、現代社会における最大の防犯対策となります。
【amazon 迷惑 メール】に関するよくある質問(FAQ)
Q1:メール内のリンクを一度開いてしまいましたが、何も入力せず閉じました。請求が来ることはありますか?
A1:請求が来ることは絶対にありません。架空請求詐欺は、利用者に恐怖を与えて自発的に金銭を支払わせるか、入力されたクレジットカード情報を悪用する仕組みです。サイトを閲覧しただけで端末を特定して請求書を送ることは技術的に不可能です。何も入力せずにタブを閉じたのであれば、過度な心配は不要です。
Q2:Amazonを名乗るSMS(ショートメッセージ)が届きました。AmazonはSMSで連絡してきますか?
A2:二段階認証の確認コード送信などを除き、アカウント停止や支払いトラブルの解決を求めてURL付きのSMSを送ることは基本的にありません。SMSを用いた詐欺は「スミッシング」と呼ばれ、メール以上に偽装が容易なため非常に危険です。SMS記載のリンクは絶対に開かないでください。
Q3:偽サイトにパスワードを入れてしまいましたが、同じパスワードを他社サービスでも使い回しています。どうすればいいですか?
A3:極めて危険な状態です。攻撃者は入手したメールアドレスとパスワードの組み合わせを使い、楽天、Yahoo!、Google、金融機関などへ機械的にログインを試みる「パスワードリスト攻撃」を仕掛けてきます。Amazonのパスワード変更だけでなく、同じパスワードを使い回しているすべての外部サービスのパスワードを、異なる文字列に今すぐ変更してください。
まとめ:今後の動向と失敗しないための判断基準
生成AI技術の進歩やサイバー犯罪の組織化に伴い、フィッシング詐欺メールの文面は今後さらに洗練され、人間関係や直近の購買行動に即した「標的型」に近いメッセージへと進化していくことが予測されます。もはや「怪しい日本語を探す」という昭和・平成的なセキュリティ感覚は通用しません。
しかし、攻撃者がどれほど手口をアップデートしようとも、不変の鉄則が存在します。それは「公式の連絡は、自ら立ち上げた公式アプリ・ブックマーク経由で確認する」ということです。メール本文のリンクに依存する行動パターンを捨て、メッセージセンターを活用する習慣さえ確立できれば、どんなに精巧な偽メールであっても恐れる必要はありません。正しい知識と冷静な初動体制を身につけ、日々のデジタルライフの安全を確実に守り抜いてください。 (出典: amazon 迷惑 メール(Yahoo!ニュース))
